
🔄 Artículo actualizado el 10 de Enero, 2026
Este análisis ha sido actualizado con información verificada de nuevas fuentes, incluyendo declaraciones oficiales del gobierno estadounidense, datos de monitoreo de NetBlocks y confirmaciones técnicas de expertos en ciberseguridad.
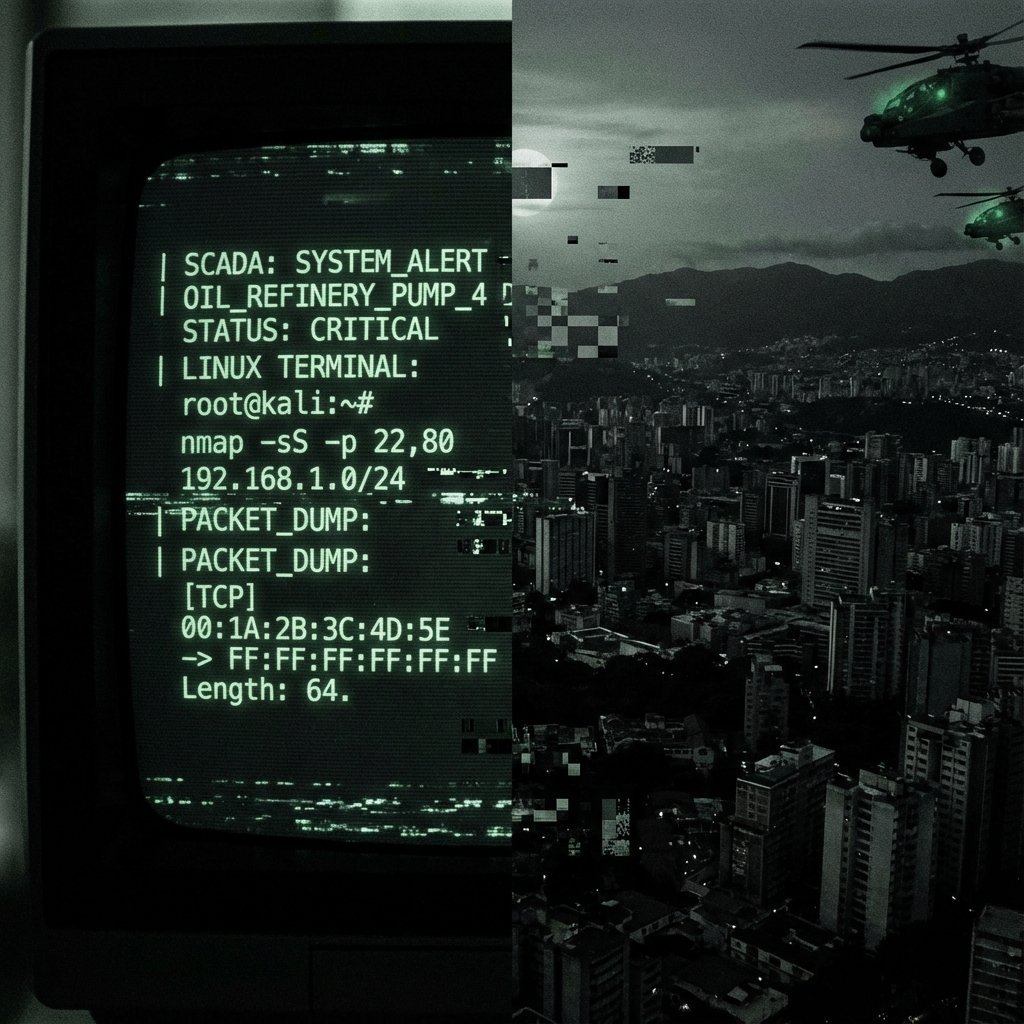
El 3 de enero de 2026, la defensa perimetral de Caracas colapsó, pero no por fuego de artillería. La brecha inicial fue lógica, invisible y ejecutada a través de protocolos de red.
Lo que el mundo presenció como una extracción militar fue, en términos técnicos, una ejecución de libro de texto de Guerra Ciber-Cinética: la sincronización en tiempo real entre un ciberataque a infraestructuras críticas y una incursión de fuerzas especiales. Antes de que las aeronaves entraran en contacto visual, la superioridad táctica ya se había ganado en el espectro digital.
“It was dark, the lights of Caracas were largely turned off due to a certain expertise that we have.”
— Donald Trump, Presidente de Estados Unidos, 4 de enero de 2026
En este análisis de Raccoon Studio, deconstruimos la ingeniería detrás de la “Operación Resolución Absoluta”. No analizaremos la política, sino la tecnología: desde la manipulación de sistemas SCADA para el corte de suministro eléctrico, hasta el spoofing de radares y la supresión de comunicaciones que permitieron la entrada y salida impune de los objetivos.
⚡ Información Verificada: Lo que Sabemos Oficialmente
Actualización 10 de Enero 2026
Una semana después del evento, múltiples fuentes oficiales y de monitoreo independiente han confirmado detalles cruciales sobre el componente cibernético de la operación:
- USCYBERCOM: El General Dan Caine, Presidente del Estado Mayor Conjunto, confirmó que US Cyber Command y US Space Command proporcionaron “efectos en capas” (layered effects) para apoyar las acciones militares y garantizar el paso seguro de las fuerzas.
- NetBlocks: La organización de monitoreo de internet NetBlocks documentó en tiempo real las caídas de conectividad en Caracas, confirmando interrupciones masivas de internet y telecomunicaciones coincidentes con el inicio del apagón eléctrico.
- Represa del Guri: Reportes técnicos indican que los sistemas SCADA de la represa del Guri — que provee aproximadamente el 70% de la electricidad de Venezuela — fueron neutralizados, forzando un apagado controlado del suministro eléctrico en la región central.
- Defensa Aérea: Expertos señalan que el apagón degradó la capacidad de adquisición visual de los sistemas de defensa aérea S-300 venezolanos, creando “puntos ciegos” que facilitaron la inserción de aeronaves y fuerzas especiales sin detección efectiva.
Es importante destacar que, aunque las pruebas circunstanciales son contundentes, no existe una confirmación técnica definitiva del método exacto de intrusión. Algunos expertos sugieren que las fallas podrían haber sido exacerbadas por la ya deteriorada infraestructura eléctrica venezolana o ataques cinéticos simultáneos.
1. Neutralización de la Infraestructura Crítica (ICS/SCADA)
Ataque a Tecnología Operacional (OT)
El primer vector de ataque no apuntó a las comunicaciones humanas, sino a la Tecnología Operacional (OT). Para lograr un oscurecimiento total sin dañar permanentemente la infraestructura (lo que complicaría la post-operación), se requirió un ataque lógico contra los sistemas de gestión de la red eléctrica.
Técnicamente, esto no se logra “cortando cables”, sino explotando la confianza inherente de los sistemas de control industrial.
El Vector de Intrusión: Salto del “Air-Gap”
La mayoría de las redes críticas están teóricamente aisladas de internet (air-gapped). Sin embargo, la infiltración probable ocurrió meses antes mediante técnicas de Supply Chain Attack (comprometiendo software de proveedores externos) o credenciales obtenidas mediante Spear Phishing dirigido a ingenieros con acceso a la red IT corporativa.
Una vez dentro, los atacantes realizaron un movimiento lateral hacia la red OT, donde residen los controladores físicos.
Manipulación de PLCs e Inyección de Datos Falsos
El núcleo del ataque se centró en los PLCs (Controladores Lógicos Programables) y las interfaces HMI. El payload no necesitaba destruir los generadores, solo engañarlos:
- Ataque de Desincronización: El malware inyectó lecturas telemétricas falsas en los sensores de frecuencia de la red.
- Respuesta de Seguridad Automatizada: Al detectar una “falla crítica” (simulada) de sobrecarga, los relés de protección actuaron según su programación: abrieron los circuitos para proteger el equipo.
- El Resultado Táctico: El sistema se “protegió” a sí mismo apagándose. Esto desactivó los sistemas de vigilancia perimetral y cámaras CCTV sin respaldo energético, cegando la inteligencia visual del objetivo minutos antes de la llegada de los activos aéreos.
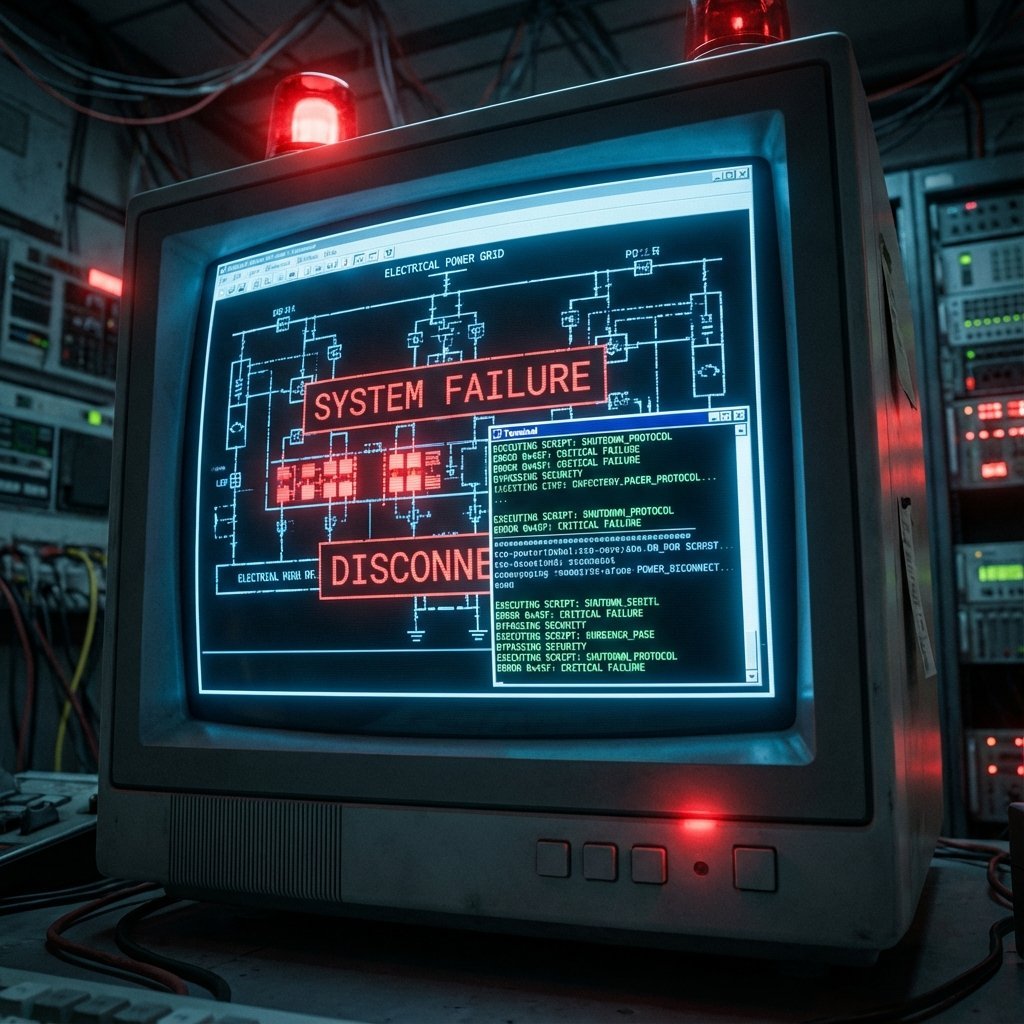 Representación de interfaz HMI durante un evento de fallo múltiple en sistemas SCADA.
2. Guerra Electrónica (EW) y Ceguera de Radar
Electronic Warfare & Radar Suppression
Para que una flota de helicópteros y aeronaves de soporte penetrara un espacio aéreo defendido por sistemas S-300 y radares de vigilancia, la furtividad física no fue suficiente. Se desplegó una ofensiva de Guerra Electrónica (EW).
Spoofing y DRFM (Digital Radio Frequency Memory)
Los sistemas de defensa aérea dependen del retorno de sus propias señales de radar para detectar objetos. La contramedida informática utilizada fue probablemente la DRFM:
- El proceso: Los sistemas atacantes interceptan la señal del radar enemigo, la digitalizan, la modifican ligeramente y la reenvían.
- El efecto: Esto crea “fantasmas” o objetivos falsos en las pantallas de los operadores venezolanos, o bien enmascara la velocidad y posición real de los helicópteros entrantes.
- Clave técnica: El software del radar no puede distinguir entre el eco real y el digitalmente fabricado.
Inyección de Ruido en el Espectro
Simultáneamente, se ejecutaron ataques de denegación de servicio (Jamming) en frecuencias específicas, elevando el “piso de ruido” de los receptores. Esto convirtió las pantallas de los operadores de defensa en estática digital justo en el corredor de entrada de la fuerza de extracción.
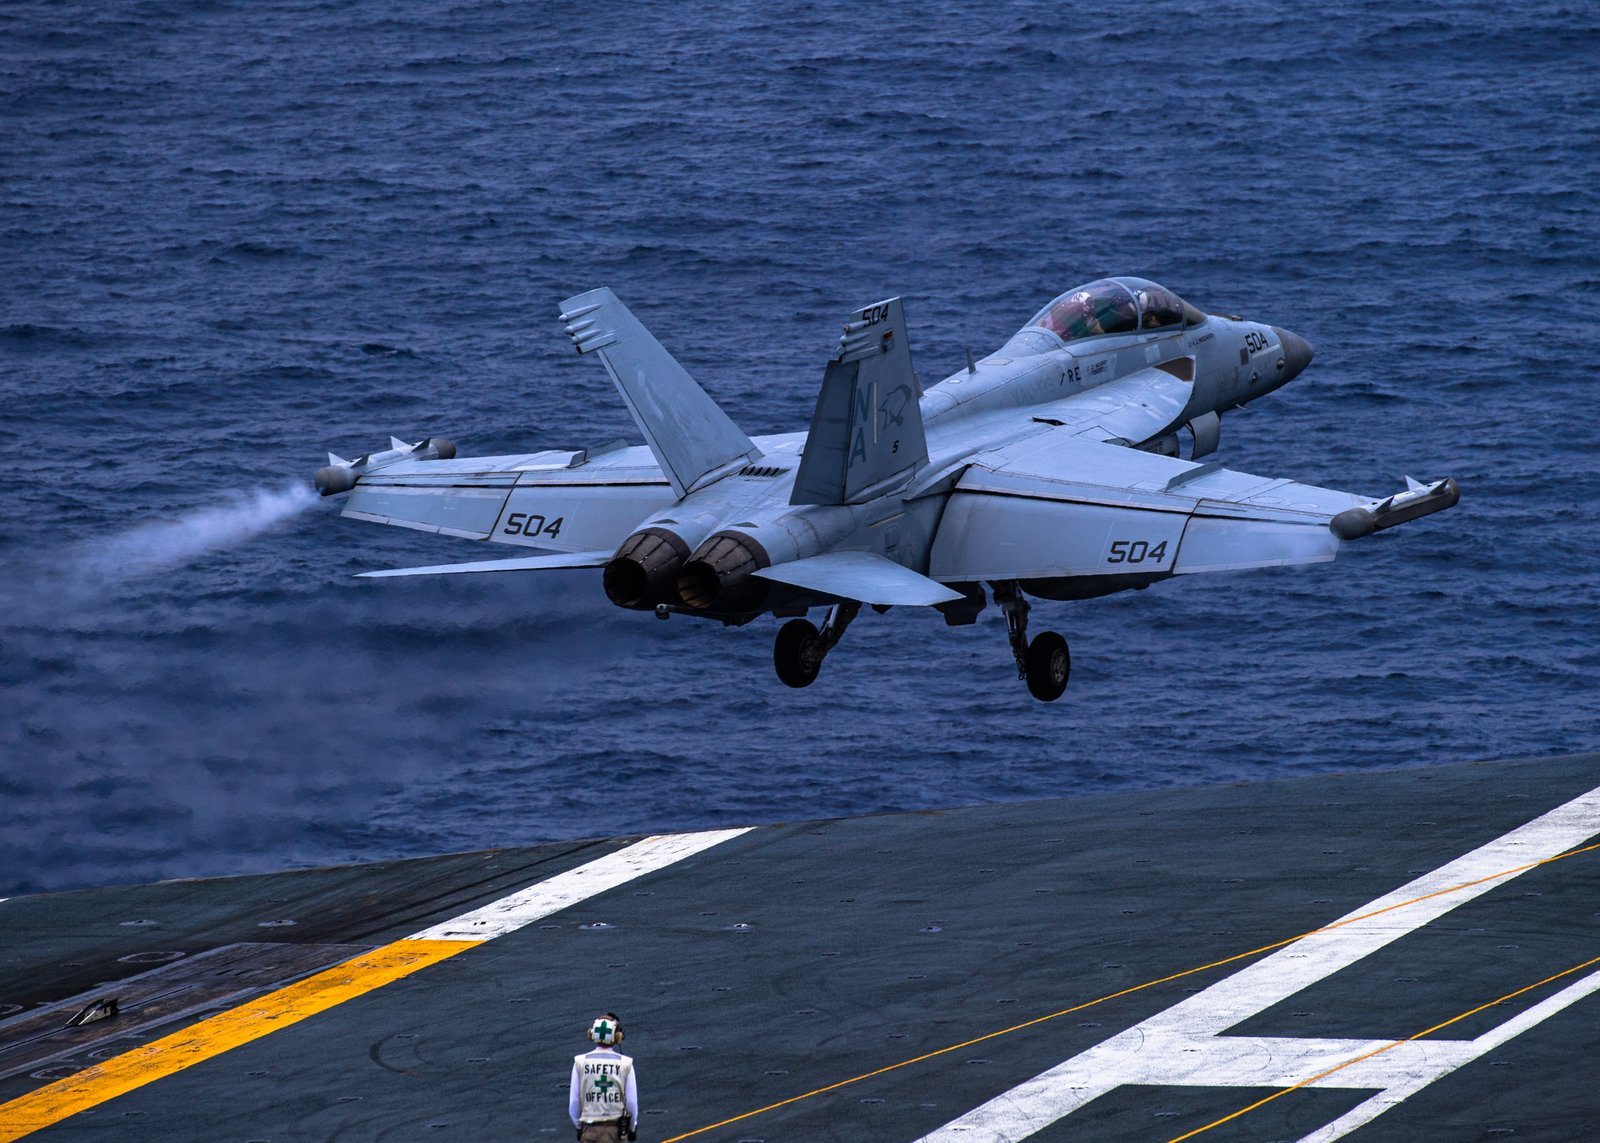 EA-18G Growler: la plataforma principal de guerra electrónica que “cegó” los radares venezolanos (📷 Foto: Joseph Calabrese, U.S. Navy).
🎯 SEAD: Supresión de Defensas Aéreas Enemigas
Suppression of Enemy Air Defenses
Mientras la guerra electrónica “cegaba” temporalmente los radares, la doctrina militar estadounidense dictaba la necesidad de destrucción física de los sistemas de defensa aérea para garantizar el dominio del espacio aéreo. Aquí entró en juego la operación SEAD.
El Arsenal Empleado: AGM-88 HARM y AARGM
Según reportes verificados, se emplearon misiles AGM-88 HARM (High-speed Anti-Radiation Missile) y su versión avanzada AGM-88E AARGM (Advanced Anti-Radiation Guided Missile) para neutralizar los radares de defensa aérea venezolanos.
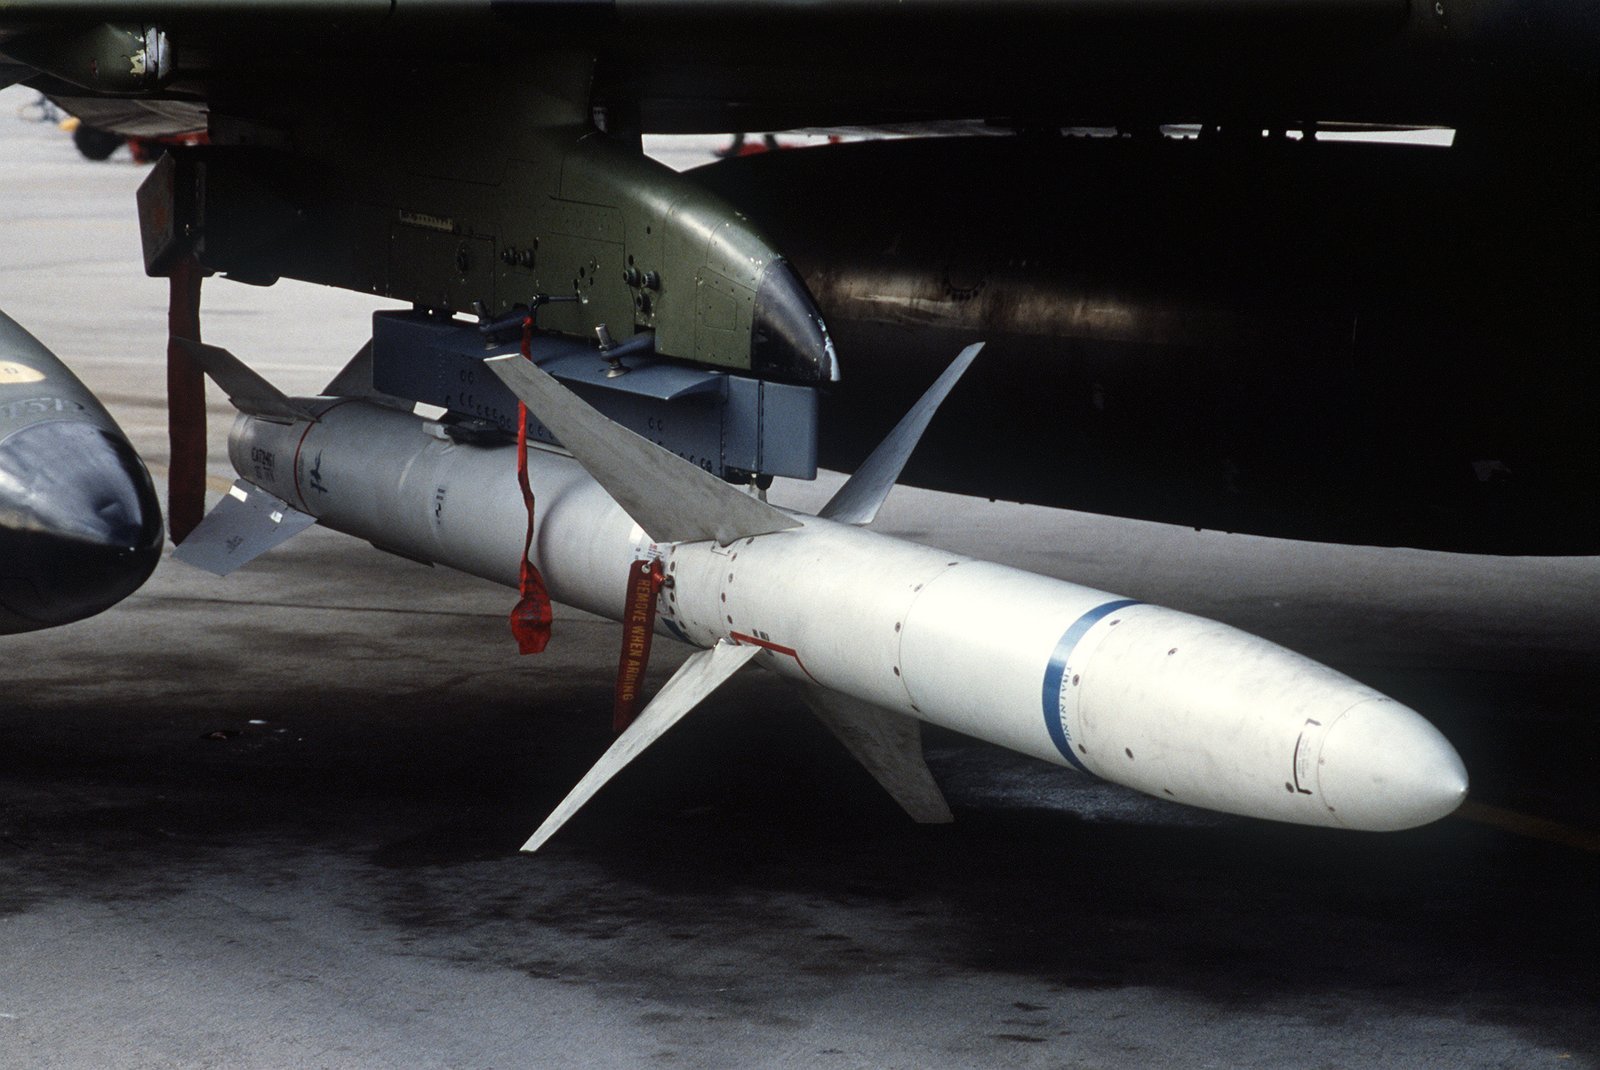 AGM-88 HARM: misil anti-radiación de alta velocidad empleado para neutralizar radares enemigos (📷 Foto: SSGT. Scott Stewart, DVIC).
Especificaciones Técnicas del AGM-88E AARGM:
- Velocidad: Mach 2.9 (aprox. 3,500 km/h) — demasiado rápido para la mayoría de sistemas de defensa puntual.
- Alcance: Hasta 148 km — permitiendo lanzamientos desde fuera del alcance de los sistemas S-300VM.
- Guiado: Sistema GPS/INS + radar milimétrico — capaz de impactar objetivos incluso si el radar enemigo se apaga tras detectar el lanzamiento.
- Plataforma: Lanzados desde EA-18G Growler, con capacidad de hasta 4 misiles por aeronave.
El AGM-88E puede transmitir imágenes del objetivo milisegundos antes del impacto, permitiendo evaluación de daños en tiempo real.
El Objetivo: Sistema S-300VM “Antey-2500”
Venezuela operaba uno de los sistemas de defensa aérea más avanzados de América Latina: el S-300VM “Antey-2500” (designación OTAN: SA-23 Gladiator/Giant), adquirido de Rusia en 2009 y desplegado operativamente desde 2012 para proteger Caracas y zonas estratégicas.
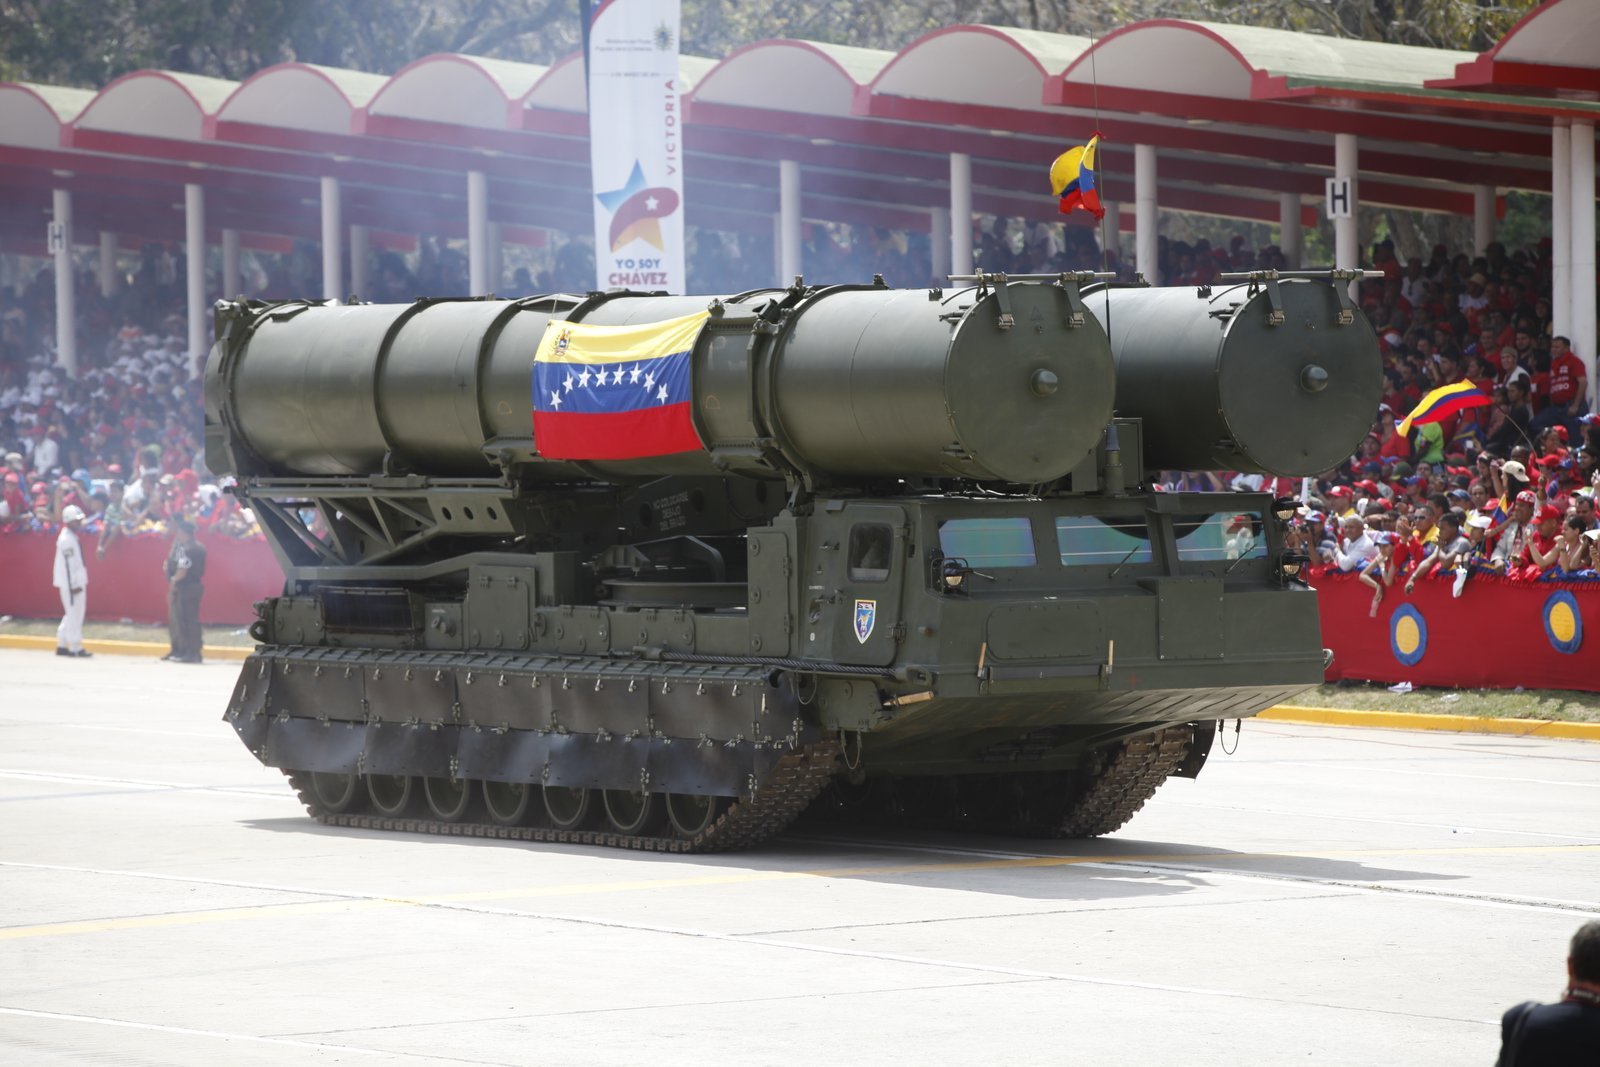 Sistema S-300VM “Antey-2500” en desfile militar en Caracas (📷 Foto: Cancillería del Ecuador).
- Capacidad teórica: Interceptar objetivos a altitudes desde 25 metros hasta 30 km, con alcance de hasta 200 km.
- Integración: Operaba junto a sistemas Buk-M2E (medio alcance) y Pantsir-S1 (defensa puntual), con radares chinos y rusos.
- Vulnerabilidad crítica: Según analistas de defensa, los sistemas venezolanos llevaban más de un año sin mantenimiento adecuado por falta de repuestos y personal técnico calificado.
¿Por Qué Fallaron los S-300?
- Mantenimiento: Los sistemas no habían completado ciclos de mantenimiento adecuados, con componentes críticos inoperativos.
- Entrenamiento: El personal operador carecía de entrenamiento profundo en gestión del espectro electromagnético y lógica de enganche coordinado.
- Geografía: El S-300 fue diseñado para las llanuras rusas. El terreno montañoso costero de Venezuela con valles profundos dificultó la línea de visión de los radares.
- Guerra Electrónica: Los EA-18G Growler saturaron las pantallas con jamming de alta potencia, cegando efectivamente a los operadores venezolanos.
⚠️ Daño Colateral Documentado: Restos de un misil de la serie AGM-88 (probablemente un AGM-88E) fueron encontrados en un edificio de apartamentos civiles en Catia La Mar, resultando en al menos un civil fallecido y otro herido.
Más de 150 Aeronaves Desplegadas
La operación involucró un despliegue masivo de más de 150 aeronaves, incluyendo:
- F-22 Raptor: Superioridad aérea y disuasión contra intervención de terceros.
- F-35 Lightning II: Ataques furtivos, ISR (Inteligencia, Vigilancia y Reconocimiento) y bombardeo de bases aéreas tras supresión de defensas.
- F-35B (USMC): F-35 de despegue corto del Cuerpo de Marines, operando desde buques anfibios.
- EA-18G Growler: Guerra electrónica y lanzamiento de misiles anti-radiación.
- B-2 Spirit: Bombardero furtivo para blancos de alto valor.
- Helicópteros especiales: MH-60 y MH-47 para inserción y extracción del objetivo.
3. Aislamiento Lógico y SIGINT (Inteligencia de Señales)
Communications Kill & Signal Intelligence
La captura del objetivo requería no solo saber dónde estaba, sino impedir que pidiera ayuda. Aquí entró en juego la Inteligencia de Señales (SIGINT).
Triangulación de Emisiones
A pesar de las medidas de seguridad operativa (OPSEC), todo dispositivo moderno emite una huella. Mediante el monitoreo del espectro electromagnético en tiempo real, se identificaron anomalías en el tráfico de datos encriptados provenientes de la ubicación segura, confirmando la presencia del objetivo mediante análisis de metadatos, incluso sin desencriptar el contenido.
Corte de la Cadena de Mando (Kill Switch de Comunicaciones)
En el momento T-0, se ejecutó un bloqueo de comunicaciones selectivo:
- Ataque a la Capa Lógica: Es probable que se hayan alterado las tablas de enrutamiento BGP o saturado los servidores DNS utilizados por las redes gubernamentales para comunicaciones seguras.
- Inhibición Celular: El despliegue de IMSI Catchers (torres falsas) en la zona forzó a los dispositivos móviles a desconectarse de la red legítima, dejando al círculo de seguridad incomunicado y sin capacidad de coordinar un contraataque efectivo.
🏆 Conclusión: La Nueva Doctrina
La “Operación Resolución Absoluta” demuestra que la distinción entre el ciberespacio y el campo de batalla físico ha desaparecido. El código ya no es solo una herramienta de espionaje; es una munición cinética capaz de apagar ciudades, cegar ejércitos y abrir puertas para que entren los operadores.
Para los profesionales de la tecnología, esto subraya una realidad crítica: la seguridad de la infraestructura no es solo cuestión de proteger datos, es cuestión de seguridad nacional y física.
En la guerra moderna, el teclado dispara primero.
#Ciberseguridad #SCADA #GuerraElectronica #AnalisisTecnico #TechWarfare #ICS #SIGINT